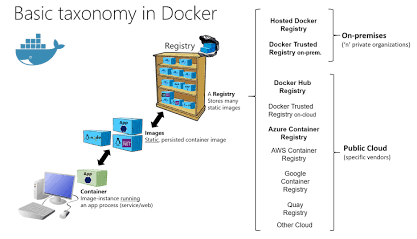
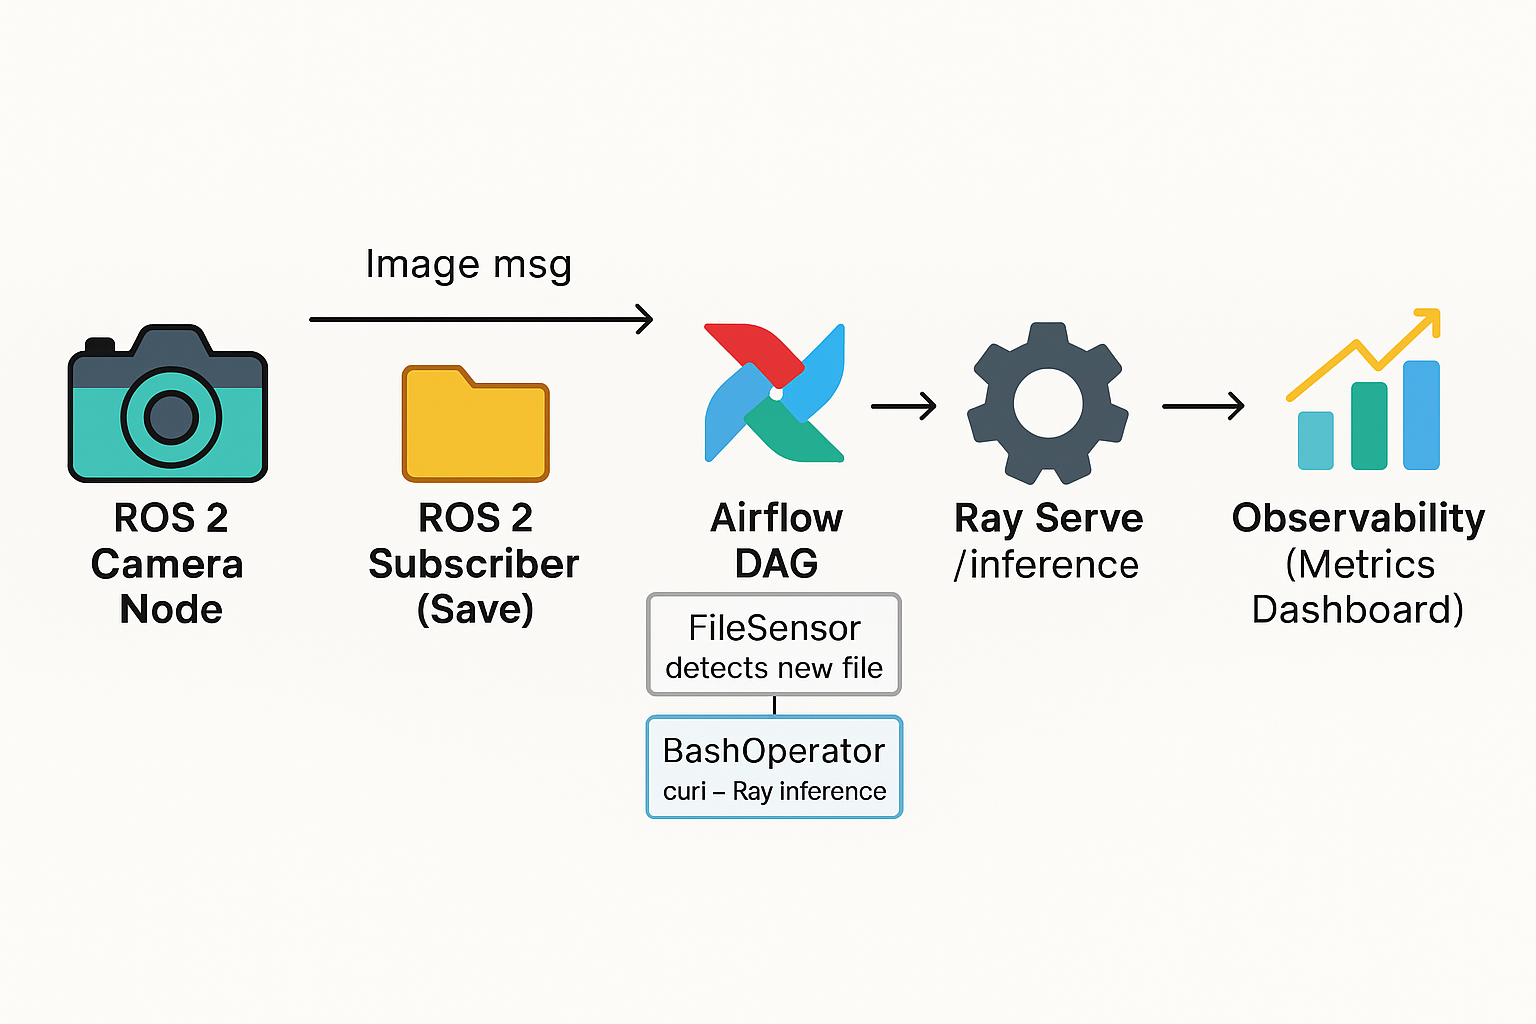
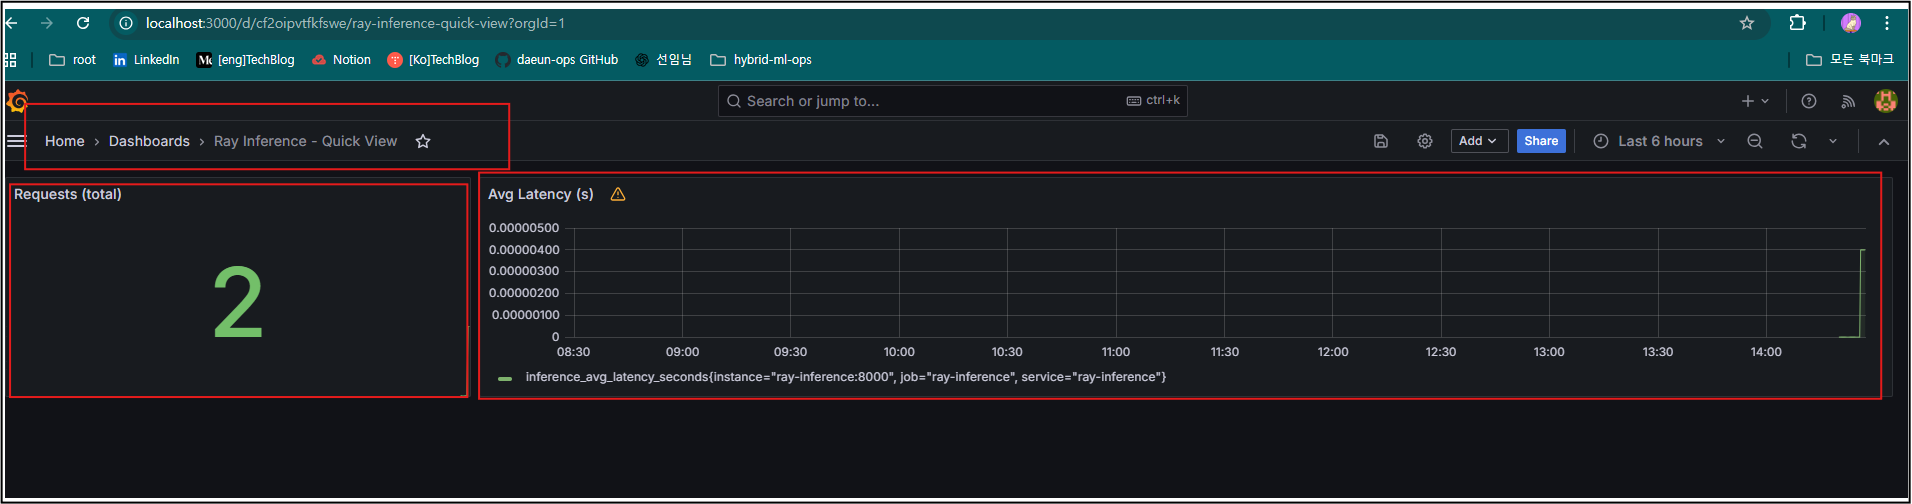
무엇이 들어왔는지 확인하고 돌고 있는 것을 지켜봄배포 전에 Image 출처를 확인하는 관문🔑Cluster에 들어오는 것을 입구에서 거름— 배포된 뒤 발견하면 이미 실행 중이므로 통제 시점을 앞으로 당겨야 함Image가 Cluster에 들어오기까지Build (Image를 만들고 서명함)---> Registry 검사 (취약점을 미리 확인함)---> Admission 판정 (규칙에 맞는지 봄. 단, 규칙에 어긋나면 여기서 거절되고 실행되기 전에 막히는 지점임)---> 배포 (통과한 것만 실행됨) 출처를 제한함승인된 Registry에서 온 Image만 허용함서명을 확인해 중간에 바뀌지 않았는지 검증함Public Registry 를 직접 참조 하지 않게 됨Pipeline에 연결함검사 결과를 배포 Pipeline..